
Datenschutz ist bei uns eine Funktion, keine Prozessbeschreibung.
Die Betroffenenrechte nach Artikel 15 bis 18 laufen als Knopf im System über alle 72 Module. Was du hier findest, ist für ein Vergabeverfahren gemacht: Fakten, Unterlagen, offene Punkte.
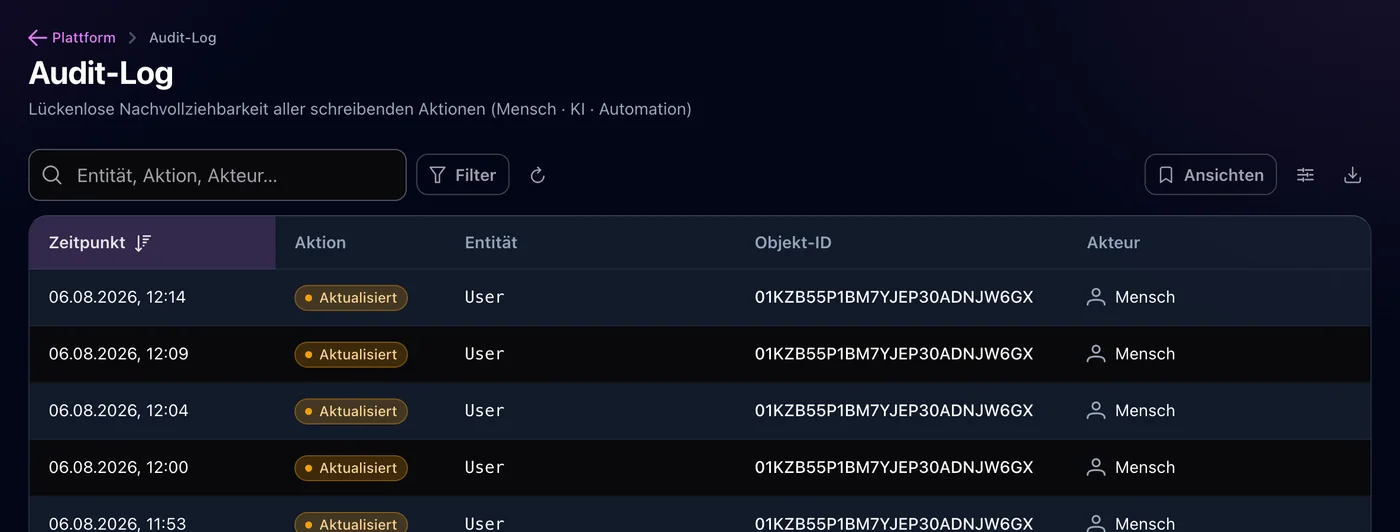
Aus dem laufenden System, nicht nachgebaut.
Die Fakten, nach denen im Vergabebogen gefragt wird
Neun Punkte, jeder mit einer Detailseite oder einem Dokument dahinter.
Hosting in Deutschland
Deine Instanz läuft in einem deutschen Rechenzentrum. Kein Datenexport in Drittstaaten, kein Standardvertragsklausel-Konstrukt für die Kerndaten.
Eine Instanz je Kunde
Eigene Anwendung, eigene Datenbank, eigene Subdomain. Es gibt keine geteilte Datenbank, in der ein Filterfehler fremde Daten zeigt.
Auskunft nach Artikel 15
Ein Klick erzeugt das Auskunftsdossier über alle Module, nicht je Modul einen Export. Das ist der Punkt, an dem Auskunftsersuchen in der Praxis sonst Tage kosten.
Einschränkung nach Artikel 18
Statt zu löschen versiegelt das System den Datensatz und koppelt die Freigabe an die Aufbewahrungsfristen aus GoBD, Paragraf 257 HGB und Paragraf 147 AO. Löschen und Aufbewahrungspflicht widersprechen sich damit nicht mehr.
Prüfprotokoll über alles
Jede Änderung steht mit Zeitstempel, Konto und Herkunft im Protokoll, auch wenn sie aus einer Automation oder von der KI kommt. Eine KI-Aktion ist nicht unsichtbarer als ein Klick.
Anmeldung und Rechte
Mehr-Faktor-Anmeldung und OIDC/OAuth2-SSO für Entra, Okta und Auth0. Rechte hängen an Rollen und greifen bis in die API, nicht nur im Menü.
KI und Datenschutz
Du wählst den Anbieter im LLM-Gateway und siehst, welche Daten in welchem Aufruf landen. Wer gar nichts nach außen geben will, hinterlegt einen eigenen Schlüssel oder schaltet die KI ab.
Updates und Rollback
Ein-Klick-Update im Backend: Sicherung vorher, Wartungsmodus währenddessen, geprüftes Paket, und scheitert es, ist der alte Stand automatisch wieder da. Auch Self-Hosted-Instanzen brauchen dafür keine Deploy-Infrastruktur.
Ausstieg ohne Verhandlung
Alle Daten stehen über die API zum Export bereit, dazu DATEV-EXTF und die Beleg-PDFs. Auf Wunsch bekommst du die Lizenz auf deine eigene Infrastruktur.
Was wir belegen können und was nicht
Diese Tabelle ist die kürzeste ehrliche Antwort auf die Frage "was könnt ihr belegen". Sie enthält bewusst auch die Zeilen, die gegen uns sprechen. Ein Nachweis, der fehlt, kostet uns ein Gespräch. Ein Nachweis, den wir behaupten und nicht liefern können, kostet uns den Kunden.
Liegt vor
5Bekommst du auf Anfrage am selben Werktag oder liest du direkt hier.
-
Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO
Muster liegt als eigene Seite vor und ist vor Vertragsschluss verhandelbar.
-
Automatisierte Betroffenenrechte, Artikel 15 bis 18
Auskunftsdossier per Klick über alle Module, Berichtigung, Löschung und Einschränkung mit Fristkopplung nach Paragraf 147 AO. Im Produkt gebaut, nicht als Prozessversprechen.
-
Verzeichnis der Unterauftragsverarbeiter
Auf Anfrage. Kein Download-Bereich, weil die Liste je nach Betriebsart abweicht.
-
Technische und organisatorische Maßnahmen
Auf Anfrage, als ausgefülltes Dokument für Vergabeverfahren.
-
Auf deinem eigenen Server oder von uns betrieben in Deutschland
Beide Betriebsarten sind gebaut. Der Hauptweg ist dein eigener Server, der Betrieb durch uns in Deutschland ist die Alternative, mit einer eigenen Instanz je Kunde.
Läuft gerade
5Ehrlich offen. Kein Zieldatum, weil eine gerissene Zusage mehr kostet als der Punkt wert ist.
-
Gibt es noch nicht. Genau deshalb heißt es Beta und genau deshalb gibt es das Founding-Programm. Wer anderes behauptet, hat entweder keine Kunden oder keine Skrupel.
-
Umstellung unserer eigenen Agentur
Läuft. HubSpot und awork werden abgelöst, fertig ist der Umzug nicht. Welche Bereiche bei uns heute schon produktiv laufen, sagen wir dir im Gespräch, statt es pauschal zu behaupten.
-
Lizenz- und Abrechnungsbetrieb, Selbstregistrierung
Der Mechanismus ist gebaut, der laufende Betrieb drumherum noch nicht. In der Beta legen wir deine Instanz von Hand an. Das ist in dieser Phase kein Nachteil, aber es ist auch keine Automatik.
-
Automatische Maskierung personenbezogener Daten vor dem KI-Versand
Gibt es nicht. Wer externe KI nutzt, überträgt Inhalte in ein Drittland. Wir liefern die Checkliste dazu und beschönigen es nicht.
-
Erste Läufe gegen echte Carrier-, Kanal- und Kassenkonten
Code steht, Endabnahme mit echten Zugangsdaten steht aus. Die machen wir gemeinsam mit dir an deinem Konto, als Einrichtung mit festem Preis, auch für Founding-Partner.
Kommt vor der ersten zahlenden Installation
2Verbindlich. Diese Punkte holen wir nach, bevor jemand produktiv geht, nicht danach.
-
Externes Sicherheits-Audit durch einen Dritten
Steht aus. Wir haben intern geprüft und ausgiebig getestet, aber niemand von außen hat bisher draufgeschaut. Das holen wir vor der ersten zahlenden Installation nach, nicht danach.
-
GoBD-Testat der Faktura durch einen Prüfer
Gebaut ist die Faktura nach den GoBD-Anforderungen, mit lückenlosen Nummernkreisen je Marke. Das externe Testat fehlt und kommt vor dem ersten Kunden-Go-live.
Führen wir bewusst nicht
3Entscheidungen, keine Lücken. Mit Begründung statt Ausrede.
-
ISO 27001 oder BSI C5 für unseren eigenen Betrieb
Führen wir nicht, und wir tun auch nicht so. Betreibst du selbst, liegt die Zertifizierung ohnehin bei dir oder deinem Rechenzentrum. Bei Hosting durch uns nennen wir dir den Betreiber und dessen Nachweise, statt uns mit fremden Zertifikaten zu schmücken.
-
Eigene Finanzbuchhaltung
Die Buchhaltung bleibt bei lexoffice oder DATEV. Octibiz bereitet vor und exportiert, es bucht nicht. Das ist eine Entscheidung, kein offener Punkt.
-
Geteilter Mandantenbetrieb auf einer Instanz
Jeder Kunde bekommt eine eigene Instanz. Das ist die Datenisolation, und sie ist der Grund, warum wir bei Datenschutzfragen kurz antworten können.
Stand 22.10.2026. Findest du hier eine Zeile, die wir auf Nachfrage nicht belegen können, ist das ein Fehler und wir wollen davon wissen.
Unterlagenpaket
Das AVV-Muster liest du direkt hier. TOMs, Unterauftragsverarbeiter-Liste und Vergabefragebogen schicken wir dir am selben Werktag, eine E-Mail genügt.
Im Produkt
Wie die Betroffenenrechte im System aussehen
Drei Abläufe, die bei den meisten Anbietern ein Ticket an den Support sind und bei uns ein Knopf.
-
Auskunft erteilen
Du öffnest den Kontakt, klickst auf Auskunftsdossier und bekommst ein Dokument über alle Module: Kontaktdaten, Tickets, Projekte, Zeiten, Belege, Kommunikation. Ohne dass jemand vorher zusammenträgt, in welchen Modulen die Person überhaupt vorkommt.
-
Löschen, ohne die Buchhaltung zu zerlegen
Das System löscht personenbezogene Felder und lässt buchungsrelevante Belege stehen, weil die unter die Aufbewahrungspflicht fallen. Was stehen bleibt und warum, steht im Löschprotokoll und nicht in der Erinnerung des Sachbearbeiters.
-
Verarbeitung einschränken
Der Datensatz wird versiegelt: sichtbar für die Aufbewahrung, gesperrt für die Verarbeitung. Dieses Seal gibt die Daten erst frei, wenn die Frist abgelaufen ist, nicht wenn eine Wiedervorlage im Kalender aufpoppt.
Häufige Fragen zu Sicherheit und Datenschutz
Seid ihr nach ISO 27001 zertifiziert?
Nein. Wir haben keine ISO-27001-Zertifizierung und behaupten auch keine Gleichwertigkeit unserer Maßnahmen. Zertifiziert ist das Rechenzentrum unseres Hosting-Anbieters, nicht unser Unternehmen. Was wir liefern: TOMs, AVV-Muster, das Verzeichnis der Unterauftragsverarbeiter und einen vorausgefüllten Vergabefragebogen. Wenn dein Einkauf ein Zertifikat als Ausschlusskriterium führt, sind wir raus, und das sagen wir dir lieber jetzt.
Wo genau liegen die Daten?
Auf deinem eigenen Server liegen sie dort, wo du sie hinstellst, und wir haben keinen Zugriff außer dem, den du uns für den Support gibst. Das ist unser Hauptweg. Betreiben wir Octibiz für dich, liegen sie in einem deutschen Rechenzentrum, je Kunde eine eigene Instanz mit eigener Datenbank.
Wo deine Daten liegenWas passiert mit meinen Daten, wenn ich die KI nutze?
Der Inhalt des Aufrufs geht an den KI-Anbieter, den du hinterlegt hast, also etwa Anthropic, OpenAI oder Google. Du siehst je Aufruf, welche Daten gesendet wurden und was er gekostet hat. Wer gar nichts nach außen geben will, schaltet die KI ab, das System funktioniert vollständig ohne sie.
KI und DatenschutzWie oft sichert ihr, und wie schnell seid ihr wieder da?
Beim Betrieb durch uns: Täglich, 14 Tage Aufbewahrung, dazu ein Datenbank-Abzug vor jedem Update. Eine vertraglich zugesagte Wiederherstellungszeit haben wir bisher nicht festgeschrieben, und wir nennen dir hier keine Zahl, die wir nicht belegen können. Für Founding-Partner regeln wir das individuell im Vertrag. Auf deinem eigenen Server sicherst du selbst oder über deinen Hoster.
Ist eure Faktura GoBD-konform?
Die Faktura ist nach den GoBD-Anforderungen gebaut: lückenlose Nummernkreise, unveränderbare Belege, Storno statt Löschung, E-Rechnung nach XRechnung 3.0 und EN 16931. Das externe Testat durch einen Prüfer steht noch aus, wir holen es vor dem ersten Kunden-Go-live ein.
Wer kommt bei euch an meine Daten?
Beim Betrieb durch uns ein sehr kleiner Kreis für Betrieb und Support, jeder Zugriff steht im Prüfprotokoll. Wir arbeiten nicht mit wechselnden Dienstleistern auf deiner Instanz. Die Liste der Unterauftragsverarbeiter ist kurz, und du bekommst sie auf Anfrage am selben Werktag.
Können wir eigene Anforderungen prüfen lassen?
Ja. Schick uns deinen Fragebogen, wir füllen ihn aus und schreiben ein Nein hin, wo eins hingehört. Bei größeren Verfahren nehmen wir auch an einem Termin mit deinem Datenschutzbeauftragten teil.
Zum KontaktPrüf uns, bevor du dich entscheidest.
Das AVV-Muster liest du oben, den Rest schicken wir dir am selben Werktag. Und wenn dein Verfahren etwas verlangt, das wir nicht haben, sagen wir das.