Wer hat was wann geändert: Mensch, Automation oder KI. Immer beantwortbar.
Jede Änderung im System hinterlässt eine vollständige Spur: Vorher-Wert, Nachher-Wert, wer es war und ob es ein Mensch, eine Automation oder die KI war. Und wenn ein Kunde seine DSGVO-Auskunft verlangt, klickst du einen Button statt drei Tage Ordner zu durchsuchen.
Audit-Trail und DSGVO im laufenden System. Im Grundpaket enthalten, nicht zubuchbar.
Auf einen Blick
- Was es ist
- Lückenloses Protokoll, Betroffenenrechte nach Artikel 15 bis 18 per Klick
- Zuordnung
- Im Grundpaket enthalten
- Buchbar
- nicht einzeln. Jede Instanz bringt sie mit
- Für wen
- alle Betriebe, unabhängig davon, ob der Zusatz Handel gebucht ist
- Betrieb
- Auf dem eigenen Server des Kunden oder von uns in Deutschland betrieben. Eine isolierte Instanz je Kunde, eigene Datenbank.
Kommt dir das bekannt vor?
"Wer hat den Preis im Angebot geändert?"
Drei Leute hatten das Angebot offen, der Kunde beschwert sich über eine andere Summe als besprochen, und niemand kann sagen, wann und von wem der Wert angepasst wurde. In den meisten Tools gibt es dafür schlicht keine Antwort.
Die DSGVO-Auskunft als Wochenprojekt
Ein Kontakt verlangt Auskunft nach Art. 15. Jetzt beginnt die Suche: CRM, Projekttool, Ticketsystem, Mail-Postfächer, Rechnungsordner. Jedes Tool einzeln, jedes mit eigenem Export. Und am Ende weißt du nicht, ob du wirklich alles gefunden hast.
Löschen oder aufbewahren, beides gleichzeitig?
Der Kunde will gelöscht werden, aber seine Rechnungen musst du zehn Jahre aufbewahren. Wer das in getrennten Tools von Hand ausbalanciert, riskiert entweder einen DSGVO-Verstoß oder einen GoBD-Verstoß.
Im Fundament
Was Audit-Trail und DSGVO leistet
Lückenloser Audit-Trail: jede Änderung mit Vorher/Nachher
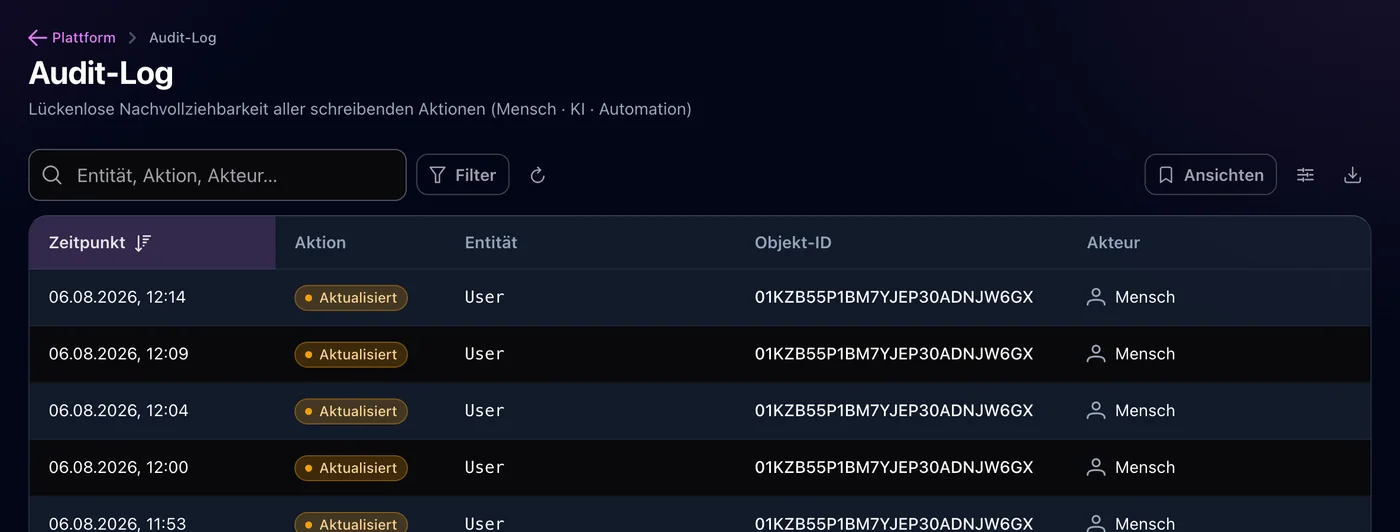
Jede schreibende Aktion im System, ob anlegen, ändern, löschen, Login oder Export, erzeugt automatisch einen Audit-Eintrag mit vollständigem Vorher/Nachher-Vergleich der geänderten Felder. Du siehst nicht nur dass sich etwas geändert hat, sondern exakt was: alter Wert, neuer Wert, Zeitpunkt, Marke, betroffenes Objekt. Das Protokoll ist bewusst nur anfügbar: Einträge werden nie überschrieben oder nachträglich verändert.
Drei Akteurstypen gleich behandelt: Mensch, KI, Automation
Octibiz ist KI-nativ und Automation-First. Genau deshalb protokolliert es alle drei Akteurstypen gleichwertig. Ob ein Mitarbeiter, eine Automation oder ein KI-Agent eine Änderung ausführt: Der Eintrag nennt den Akteurstyp und die konkrete Identität dahinter. Dein Datenschutzbeauftragter bekommt so die Antwort, die er bei "KI-Features" anderer Anbieter vergeblich sucht.
Auskunft nach Art. 15: das Dossier per Klick
Verlangt eine betroffene Person Auskunft, legst du in Octibiz einen Auskunfts-Vorgang an. Das System stellt daraufhin ein vollständiges Dossier über alle Module zusammen: Stammdaten, Kommunikation, Vorgänge, Belege, Dateien-Bezüge. Aus einem mehrtägigen Suchprojekt wird ein nachvollziehbarer, dokumentierter Vorgang mit Fristenkontrolle.
Löschung & Berichtigung: Seal statt Löschen (Art. 16/17)
Berichtigung ist in Octibiz trivial: Daten ändern, der Audit-Trail dokumentiert die Korrektur. Bei Löschverlangen wird es normalerweise heikel, denn Rechnungen und Belege unterliegen zehnjährigen Aufbewahrungspflichten (GoBD, § 257 HGB, § 147 AO). Octibiz löst den Konflikt eingebaut: Aufbewahrungspflichtiges wird nicht gelöscht, sondern versiegelt: gesperrt für jede normale Verarbeitung, zugänglich nur noch für Steuer- und Prüfzwecke und nach Fristablauf endgültig entfernt. Alles andere wird anonymisiert oder hart gelöscht.
Aufbewahrung im Griff: Retention-Policies je Datenart
Wie lange welche Datenart aufbewahrt wird, ist in Octibiz konfiguriert statt dem Zufall überlassen. Für jede Datenart gilt eine Aufbewahrungsregel mit sinnvollen Standardwerten ab Werk, änderbar nach deinen Vorgaben. Ein geplanter Job setzt die Regeln fristgerecht um; auch Zusatzmodule bringen für ihre Daten passende Aufbewahrungs-Standards mit.
Nachweis liefern: Filter, Diff-Ansicht, Audit-Export
Ein Protokoll nützt nur, wenn man Antworten daraus ziehen kann. Das Audit-Log ist voll filterbar nach Akteur, Akteurstyp, Aktion, Objekt, Zeitraum und Marke. Jeder Eintrag öffnet sich zum vollständigen Diff. Für Prüfer, Auditoren oder den eigenen Jahresabschluss exportierst du gefilterte Auszüge.
Alle Funktionen im Überblick
27 Einzelfunktionen, nach Bereichen sortiert. Aufklappen, was dich interessiert.
Audit-Trail (6 Funktionen)
- Vorher/Nachher-Diff
- Jede Änderung dokumentiert alte und neue Feldwerte.
- Automatische Erfassung
- Anlage, Änderung, Löschung, Login und Export ohne Konfiguration.
- Nur-anfügen-Protokoll
- Einträge sind nachträglich nicht veränderbar.
- Kritische Objekte immer auditiert
- Verträge, Rechnungen, Stammdaten, Rollen, Einstellungen, Integrationen.
- IP & Browser je Eintrag
- Technischer Kontext jeder Aktion.
- Marken-Zuordnung
- Audit-Einträge sind je Marke auswertbar.
Akteure (3 Funktionen)
- Akteurstyp Mensch/KI/Automation
- Jeder Eintrag nennt den Akteurstyp, filterbar.
- Akteur-Identität
- Welcher Nutzer, welche Regel, welche KI-Sitzung konkret.
- Vorgangs-Nachverfolgung
- Zusammengehörige Änderungen über gemeinsame Kennung verknüpft.
Betroffenenrechte (6 Funktionen)
- Art.-15-Dossier per Klick
- Auskunfts-Export über alle Module als dokumentierter Vorgang.
- Art.-16-Berichtigung
- Korrekturen mit Audit-Nachweis.
- Art.-17-Löschung
- Löschvorgang mit automatischer Klassifizierung je Datenart.
- Art.-18-Einschränkung
- Verarbeitungssperre als dokumentierter Zustand.
- Fristenkontrolle
- Fälligkeitsdatum und Status je DSGVO-Vorgang.
- Vorgangs-Historie
- Jeder DSGVO-Vorgang ist selbst nachweisbar dokumentiert.
Aufbewahrung & Löschung (7 Funktionen)
- Retention-Policy je Datenart
- Konfigurierbare Fristen mit mitgelieferten Standardwerten.
- Drei Datenklassen
- Anonymisierbar · sperrbar bis Frist · hart löschbar.
- Seal-statt-Löschen
- Aufbewahrungspflichtige Belege werden versiegelt statt gelöscht (GoBD/HGB/AO).
- Mitsperrung verknüpfter Stammdaten
- Kunden/Kontakte an versiegelten Belegen werden konsistent gesperrt.
- Automatischer Fristen-Job
- Vollzieht Löschung/Anonymisierung fristgerecht.
- Soft-Delete systemweit
- Löschen ist zunächst reversibel; endgültig erst nach Frist.
- Aufbewahrungs-Standards aus Modulen
- Zusatzmodule bringen Fristen für ihre Daten mit.
Auswertung & Nachweis (5 Funktionen)
- Filter & Facetten
- Akteur, Aktion, Objekt, Zeitraum, Marke.
- Diff-Detailansicht
- Feldgenauer Vergleich je Eintrag.
- Audit-Export
- Gefilterte Auszüge exportieren.
- Rechtebasierter Zugriff
- Audit-Einsicht nur mit entsprechender Berechtigung.
- Verschlüsselte Geheimnisse
- Sensible Felder wie Bankverbindungen liegen verschlüsselt (Detail: Trust-Center).
Was darauf steht
Welche Module Audit-Trail und DSGVO tragen
Diese Fähigkeit arbeitet nicht für sich, sondern in jedem Modul, das du benutzt, ohne sie nachzubauen.
Rollen & Rechte
Rechteänderungen sind selbst auditiert: wer wem wann welche Rolle gegeben hat, ist nachvollziehbar; und wer das Audit-Log sehen darf, regelt dasselbe Rechtesystem.
KI & MCP
Jede KI-Aktion erscheint im Audit-Trail mit Akteurstyp KI. Rechte- und Protokollbindung sind die Grundlage dafür, dass KI überhaupt schreiben darf.
Automation
Automationen sind im Audit sichtbar und haben zusätzlich ein eigenes Lauf-Protokoll je Regel; DSGVO-Fristen können selbst Automationen auslösen.
Faktura & Belege
Die Unveränderlichkeit festgeschriebener Rechnungen und das Seal-statt-Löschen greifen ineinander, beides schützt dieselben Belege.
Mehr dazuDateien & DMS
Auskunfts-Dossiers werden als Datei am Vorgang abgelegt; sensible Dateien sind besonders gekennzeichnet und geschützt.
Kundenportal
Auch Portal-Aktionen deiner Kunden (Freigaben, Ticket-Antworten) laufen durch dasselbe Protokoll. Nachvollziehbarkeit endet nicht an der Portal-Grenze.
Klare Kante
Wofür du etwas anderes brauchst
Die Grenzen des Fundaments, bevor du sie im Betrieb findest.
Kein qualifiziertes externes Archiv
Das Audit-Log lebt append-only in deiner Octibiz-Datenbank. Ein qualifiziert signiertes oder extern gespiegeltes WORM-Archiv (z. B. für besondere regulatorische Anforderungen) ist nicht Teil des Produkts. Bei Bedarf lässt sich der Audit-Export in ein solches Archiv überführen.
Werkzeug, keine Rechtsberatung
Octibiz setzt Betroffenenrechte technisch um; Verarbeitungsverzeichnis, Interessenabwägungen und Einzelfallbewertungen bleiben bei deinem DSB.
Häufige Fragen zu Audit-Trail und DSGVO
Kann das Audit-Log nachträglich verändert oder "bereinigt" werden?
Nein. Das Protokoll folgt dem Nur-anfügen-Prinzip: Einträge werden geschrieben, aber nie überschrieben oder gezielt entfernt. Auch Administratoren können Einträge nicht bearbeiten. Einzige Ausnahme ist der eigene, DSGVO-konforme Aufbewahrungspfad des Audit-Logs selbst: Auch alte Protokolle unterliegen irgendwann Löschfristen, und die werden geregelt und nachvollziehbar vollzogen, nicht per Hand.
Was passiert bei einem Löschverlangen, wenn zu der Person Rechnungen existieren?
Genau dafür gibt es Seal-statt-Löschen: Die aufbewahrungspflichtigen Belege (und die daran hängenden Stammdaten) werden versiegelt, also für die normale Verarbeitung gesperrt und nur noch für Steuer- und Prüfzwecke zugänglich. Endgültig gelöscht werden sie erst nach Ablauf der zehnjährigen Frist. Alles, was nicht aufbewahrungspflichtig ist, wird sofort anonymisiert oder gelöscht. Du erfüllst DSGVO und GoBD/HGB/AO gleichzeitig, ohne Sonderprozess.
Sehe ich auch, was KI und Automationen geändert haben?
Ja, vollständig. Jeder Audit-Eintrag trägt den Akteurstyp (Mensch, KI oder Automation) plus die konkrete Identität dahinter. Du kannst das Protokoll gezielt auf KI-Aktionen filtern. Das ist kein nachgerüstetes Feature, sondern Konsequenz der Architektur: KI und Automation nutzen dieselben Schnittstellen wie Menschen und werden daher automatisch identisch protokolliert.
Wie schnell ist eine Art.-15-Auskunft wirklich erstellt?
Das Zusammenstellen des Dossiers übernimmt das System, über alle Module in einem Vorgang. Dein Aufwand liegt beim Anlegen des Vorgangs, der fachlichen Prüfung des Ergebnisses und der Übermittlung. Realistisch sprichst du über Minuten Systemarbeit plus deine Prüfzeit, nicht über Tage der Datensuche in getrennten Tools. Die Monatsfrist überwacht der Vorgang mit.
Ersetzt Octibiz meinen Datenschutzbeauftragten oder meine Rechtsberatung?
Nein, und das behaupten wir auch nicht. Octibiz ist das Werkzeug, das Betroffenenrechte, Fristen und Nachweise technisch sauber umsetzbar macht. Die Bewertung von Einzelfällen, dein Verarbeitungsverzeichnis und deine Rechtsauffassung bleiben Sache deines DSB bzw. deiner Beratung. Was wir liefern: AVV-Muster, TOMs und Subprozessoren-Verzeichnis findest du im Trust-Center.
Ist das im Grundpaket enthalten oder kostet Compliance extra?
Audit-Trail, Betroffenenrechte-Workflows, Aufbewahrungsregeln und Soft-Delete sind Fundament und in jeder Instanz enthalten. Compliance ist bei uns kein Add-on. Details auf der Preisseite.
Wird wirklich jede Änderung erfasst, auch über die API oder per Import?
Ja. Es gibt genau einen Weg, auf dem Daten geändert werden: die zentrale Schnittstelle, die auch Oberfläche, Automationen und KI nutzen. Deshalb kann keine Änderung am Protokoll "vorbeilaufen": auch API-Zugriffe von Integrationen und Datenimporte erzeugen Audit-Einträge mit Akteur.
Wenn dein Datenschutzbeauftragter das nächste Mal fragt "Und wer kontrolliert das?", zeig ihm einfach den Filter.
Dreißig Minuten am laufenden System, mit Prüfprotokoll statt Folien. Was dich an diesem Dienst interessiert, schauen wir uns zuerst an.